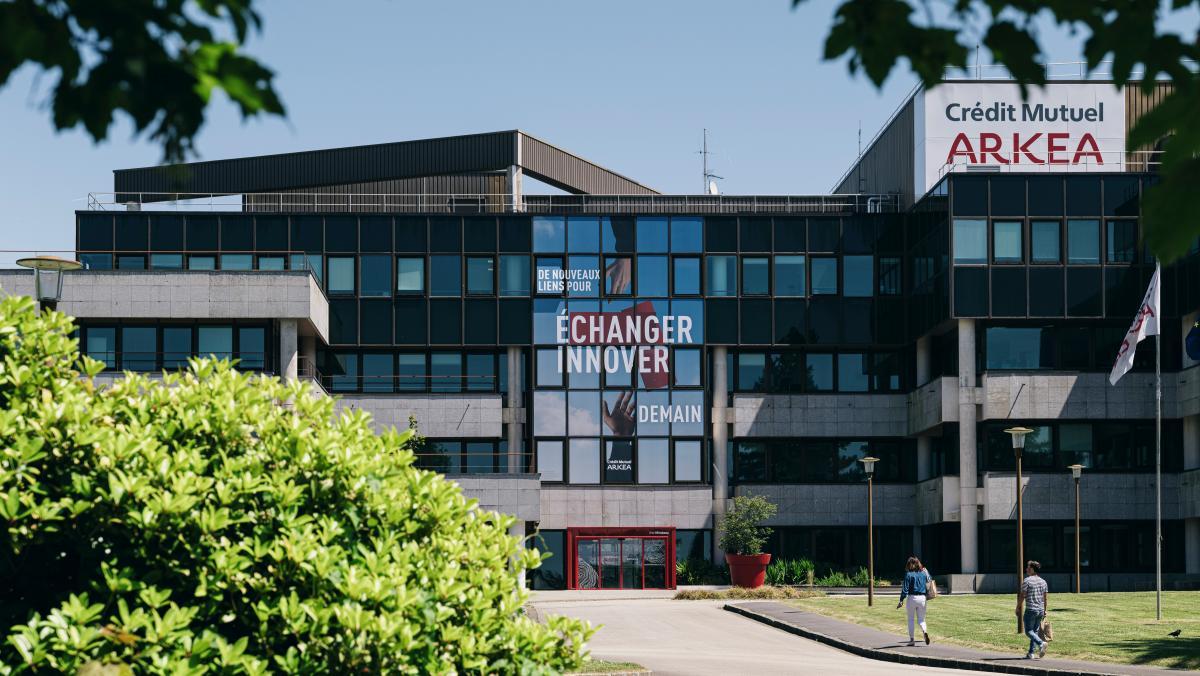
Une cyberattaque contre le Crédit Mutuel Arkéa, dont le siège se trouve près de Brest, aurait permis de détourner quelque 118 millions d'euros. Le groupe bancaire reconnaît que les pirates sont passés par la plateforme d'un prestataire extérieur. Une affaire qui pose la question de la sécurité de la sous-traitance informatique, bien au-delà du secteur bancaire.
Le point le plus préoccupant de cette affaire n'est peut-être pas le montant détourné, mais le fait que les pirates aient pu pénétrer dans les systèmes bancaires par l'intermédiaire d'un prestataire extérieur. Les circonstances exactes de l'attaque restent à établir.
L'auteur de cet article a été l'un des trois webmasters d'une grande banque américaine à San Francisco. Les serveurs étaient hébergés et administrés par la banque elle-même. Les systèmes transactionnels et leur sécurité étaient gérés par une équipe d'informaticiens interne. Le recours à des prestataires informatiques extérieurs était strictement interdit.
Cette affaire prend une dimension supplémentaire avec l'arrivée des agents d'intelligence artificielle. Une IA utilisée à distance, sur les serveurs d'un fournisseur américain ou chinois, constitue aussi une prestation informatique extérieure. Lorsqu'elle dispose d'accès aux données ou aux systèmes d'une entreprise, l'IA introduit une dépendance supplémentaire et de nouveaux risques. L'alternative existe : télécharger des modèles LLM open source et les exécuter sur ses propres serveurs, afin de conserver le contrôle des données, des habilitations et des opérations.
L'affaire Arkéa rappelle un principe fondamental de la sécurité informatique : plus on multiplie les intervenants et les accès aux systèmes sensibles, plus leur contrôle devient difficile.
Documents liés


Commentaires (0)
Aucun commentaire pour le moment. Soyez le premier à réagir !